Există o iluzie periculoasă în lumea web design-ului și a dezvoltării site-urilor: ideea că dacă ai instalat un plugin de securitate cu bifă verde și ai bifat „update automat la WordPress”, ești complet protejat.
Adevărul? În spatele fiecărui site spectaculos, al fiecărui magazin WooCommerce sau al fiecărui landing page curat, se află un motor invizibil numit PHP. Dacă acel motor are o problemă, toate măsurile tale de siguranță de la suprafață devin simple decoruri.
În noaptea de 21 spre 22 octombrie 2026, motorul care alimentează aproape 80% din web-ul global a suferit o fisură majoră. Iată ce s-a întâmplat din spatele ecranului meu și ce trebuie să înțelegi ca proprietar de afacere digitală.
Ce înseamnă o vulnerabilitate la nivel de limbaj (și de ce te priveste direct)
Când un plugin din WordPress are o breșă, atacatorul încearcă să treacă de ușa de la intrare a site-ului tău. De cele mai multe ori, un firewall de aplicație îl oprește la timp.
Însă noile vulnerabilități critice descoperite în PHP (clasificate cu scorul maxim de risc de 9.2 din 10) funcționează complet diferit:
- Efectul: Permit preluarea controlului asupra serverului (Remote Code Execution) fără ca atacatorul să aibă nevoie de un cont, de o parolă sau de acces la panoul tău de administrare.
- Momentul atacului: Codul malițios se execută în memorie înainte ca serverul să apuce să încarce WordPress-ul sau aplicația ta web.
- Efectul secundar: Nicio aplicație din interiorul site-ului (de tip Wordfence sau Sucuri) nu vede atacul, pentru că atacul are loc la un nivel inferior codului lor.
Pe scurt: poți avea cel mai curat cod din lume, dar dacă infrastructura pe care rulează are o scăpare, ești expus.
Ce am făcut pe servere în timp ce majoritatea clienților dormeau
Diferența dintre o securitate reactivă (reparăm când se strică) și una proactivă (prevenim înainte să existe un impact) se măsoară în orele de reacție de după lansarea unei alerte globale.
Procedura mea de intervenție pentru infrastructura gestionată a urmat câțiva pași clari:
- Analiza dincolo de cifre: În sistemele moderne de servere (precum CloudLinux sau medii optimizate cPanel), actualizările de securitate nu schimbă întotdeauna versiunea vizibilă (de exemplu, un PHP 8.3 rămâne afișat la fel, dar primește un backport de securitate). Am auditat jurnalele de modificări ale pachetelor pentru a confirma protecția reală pe fiecare subversiune activă.
- Izolarea vectorilor de atac: Până la propagarea completă a tuturor patch-urilor în repozitoarele oficiale, am ajustat parametrii globali din configurările PHP pentru a dezactiva căile cunoscute folosite de scripturile de atac.
- Reîmprospătarea mediilor de execuție: O actualizare de software pe server fără o resetare a proceselor PHP și a mediilor virtuale (CageFS) poate lăsa procesele vechi vulnerabile în memorie sau poate genera erori de tip 503. Am repornit și verificat starea tuturor serviciilor live.
- Curățenia tehnică: Am profitat de verificare pentru a elimina complet versiunile de PHP vechi și neutilizate, reducând la minim suprafața potențială de atac pe viitor.
Ce ar trebui să verifici la site-ul tău chiar acum?
Dacă îți gestionezi singur site-ul sau lucrezi cu o găzduire obișnuită, asigură-te că bifezi aceste lucruri:
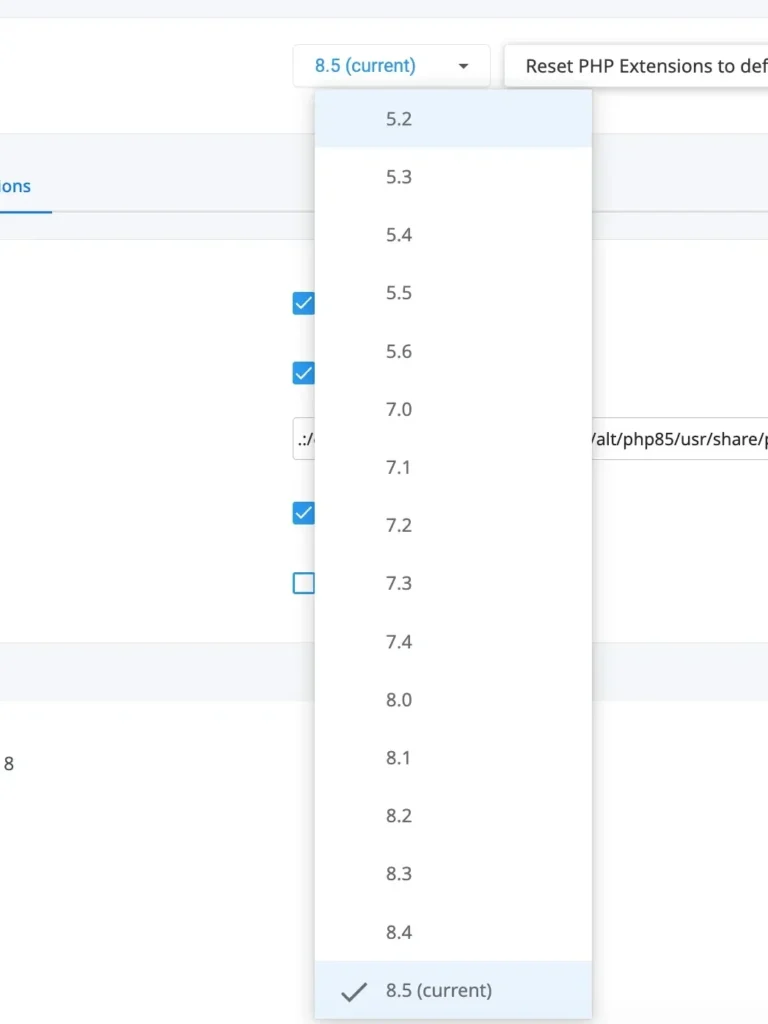
- Treci la PHP 8.2, 8.3 sau mai nou: Dacă site-ul tău încă rulează pe PHP 7.4 sau 8.0 (versiuni expirate oficial), ești expus nu doar la această vulnerabilitate, ci și la performanțe scăzute.
- Întreabă furnizorul de hosting: Trimite un tichet rapid echipei de suport și întreabă direct: „Au fost aplicate patch-urile de securitate din octombrie 2026 pentru PHP pe serverul meu?”.
- Nu te baza doar pe backup-ul din cPanel: În cazul în care un server este compromis la nivel de rădăcină, backup-urile salvate pe același server pot fi deteriorate. Păstrează întotdeauna o copie a site-ului într-o locație externă securizată.
Securitatea web nu este un produs, este un proces
Adevărul nefiltrat este că nicio platformă web din lume nu este 100% invulnerabilă pentru totdeauna. Ceea ce face diferența între un site compromis și unul care funcționează impecabil an de an este viteza de reacție și calitatea administrării.
Atunci când alegi să colaborezi cu un specialist pentru administrarea site-ului tău, nu plătești doar pentru update-uri de pluginuri din două click-uri. Plătești pentru garanția că, atunci când fundația tehnologică a internetului tremură la 4 dimineața, cineva monitorizează, aplică patch-uri, verifică jurnalele și se asigură că afacerea ta este în siguranță când deschizi laptopul dimineața.
Cât de pregătit este site-ul tău pentru astfel de provocări?
Dacă nu ești sigur ce versiune de PHP folosește site-ul tău, dacă ai erori ascunse sau dacă vrei să predai grija infrastructurii tehnice unui profesionist:
Serviciile mele de Mentenanță & Optimizare Web pe madalinfeher.ro pornesc de la 75 € / lună și îți oferă:
- Actualizări sigure și testate: Nu mai trăiești cu teama de a apăsa butonul de „Update”. Testez compatibilitățile pentru nucleul WordPress, temă și plugin-uri înainte de orice implementare, asigurându-mă că nu apar conflicte sau erori vizuale.
- Backup-uri automate pe servere externe: Salvez periodic întregul site (fișiere și bază de date) în locații externe sigure. În cazul oricărui incident neprevăzut, pot restaura platforma la o versiune complet funcțională în doar câteva minute.
- Securitate activă și intervenție tehnică prioritară: Configurez module care blochează atacurile cibernetice și scanează de malware. Dacă serverul firmei de hosting are probleme sau întâmpini o eroare neașteptată, intervin proactiv și cu prioritate pentru a repune site-ul online.
- Optimizare continuă și viteza bazei de date: Mențin site-ul rapid curățând regulat baza de date de revizii inutile, comentarii spam și fișiere temporare reziduale (cache).
- Un partener dedicat, nu un call-center: Ai inclus un număr de ore lunar pentru modificări minore de conținut (articole, imagini, prețuri noi sau setări de email). Ai la cine apela direct, fără tichete de suport impersonale la care primești răspuns abia după câteva zile.